Những cuối tuần không nghỉ
Tháng 9/2026, gần ba tháng sau khi gia nhập FPT Smart Cloud, Lê Đức Khiêm hoàn thành OSEP (OffSec Experienced Penetration Tester), chứng chỉ thực hành nâng cao dành cho những người làm kiểm thử xâm nhập. Trong kỳ thi, thí sinh có 47 giờ 45 phút để thực hiện các mục tiêu trên một mạng doanh nghiệp mô phỏng, sau đó có thêm 24 giờ hoàn thiện báo cáo kỹ thuật và bằng chứng.
Với Khiêm, những giờ ngồi trước một hệ thống để tìm cách tiếp cận không bắt đầu từ kỳ thi OSEP. Nó bắt đầu từ những năm còn là sinh viên ngành An toàn Thông tin, Đại học FPT.
Nhớ lại, cuối tuần của Khiêm khi ấy thường gắn với Hack The Box, nền tảng thực hành an ninh mạng nơi người học có thể tiếp cận những máy chủ, mạng và tình huống mô phỏng thực tế. Có bài giải được trong vài giờ, có bài khiến cậu phải loay hoay suốt nhiều ngày. Khi gặp kỹ thuật chưa biết, Khiêm lại tìm tài liệu, thử nghiệm rồi quay lại bài toán.
Việc tự học dần trở thành thói quen. Thay vì chỉ học để vượt qua môn học, Khiêm tìm cách hiểu vì sao một hệ thống có thể bị tấn công, một cấu hình có thể tạo ra lỗ hổng hay một chuỗi kỹ thuật có thể dẫn đến quyền truy cập sâu hơn.
Quá trình ấy đưa cậu đạt thứ hạng cao trên Hack The Box và lần lượt chinh phục nhiều chứng chỉ chuyên sâu như CPTS, CAPE, CRTL, CPENT và OSEP. Đằng sau những cái tên nhiều thuật ngữ là những nhóm kỹ năng khác nhau, từ kiểm thử Active Directory, khai thác môi trường doanh nghiệp đến mô phỏng các chiến dịch Red Team.
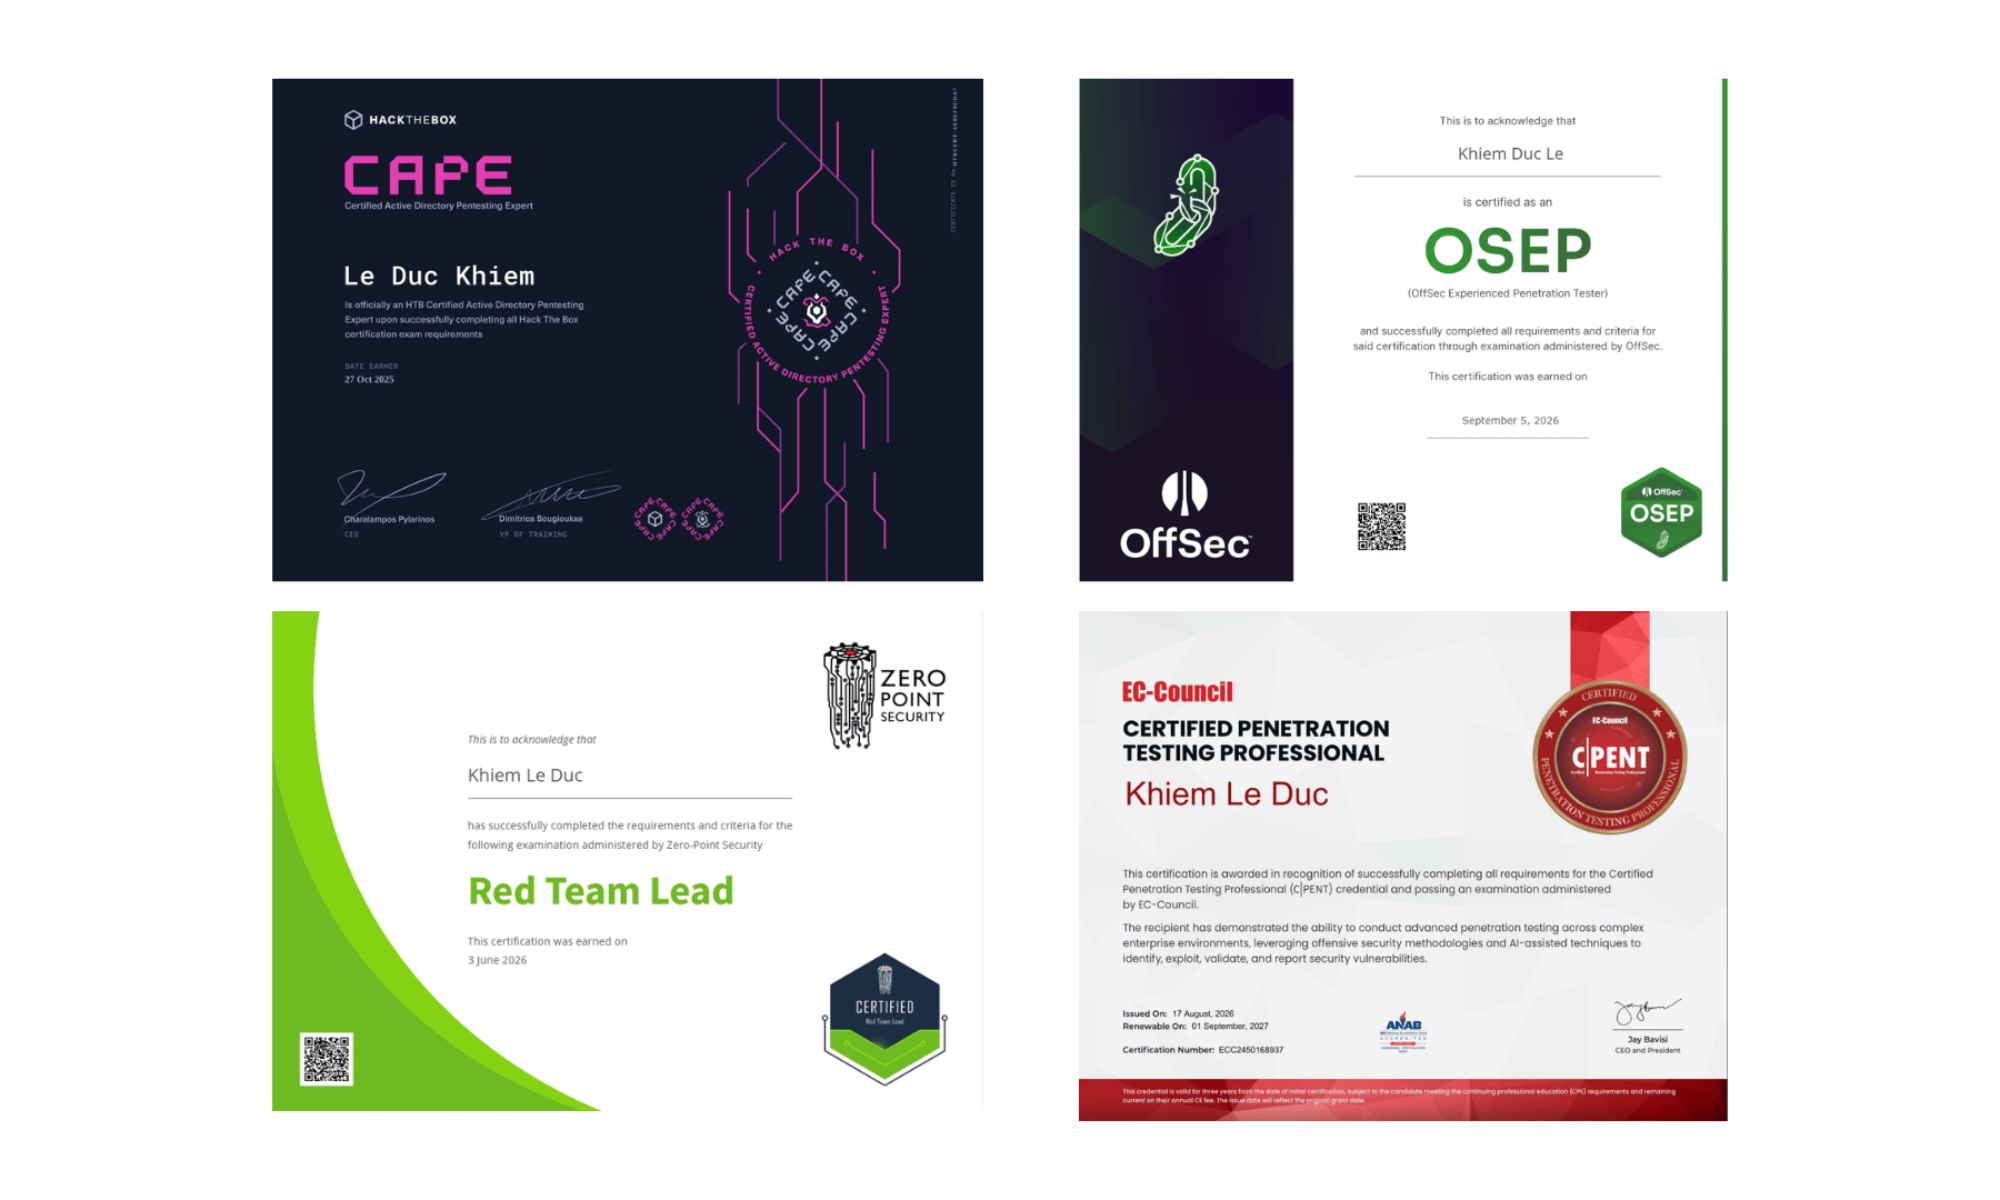 |
| Bộ sưu tập chứng chỉ "xịn xò" của Khiêm. |
Nhưng với Khiêm, chứng chỉ không phải đích đến. Đó là cách để tự kiểm chứng năng lực và buộc bản thân bước ra khỏi vùng kiến thức quen thuộc.
Nghĩ như hacker, làm như người bảo vệ
Nếu chỉ nghe đến công việc của Khiêm, nhiều người có thể hình dung đó là một nghề “đột nhập” hệ thống. Gia đình cậu cũng từng hình dung một kỹ sư bảo mật chủ yếu là người dựng lên những lớp phòng vệ.
Thực tế, công việc của Khiêm tại phòng Bảo mật Chủ động, FPT Smart Cloud, bắt đầu từ một góc nhìn khác: muốn bảo vệ hệ thống, trước hết phải hiểu cách một kẻ tấn công có thể tìm đường vào đó.
Pentester (Chuyên gia kiểm thử xâm nhập) chủ động tìm kiếm lỗ hổng và mô phỏng các phương thức tấn công trong phạm vi được cấp phép. Khi phát hiện điểm yếu, họ phải kiểm chứng, đánh giá mức độ ảnh hưởng và đưa ra khuyến nghị để hệ thống được khắc phục. Đây cũng là nơi kỹ năng kỹ thuật bắt đầu gặp kỷ luật nghề nghiệp.
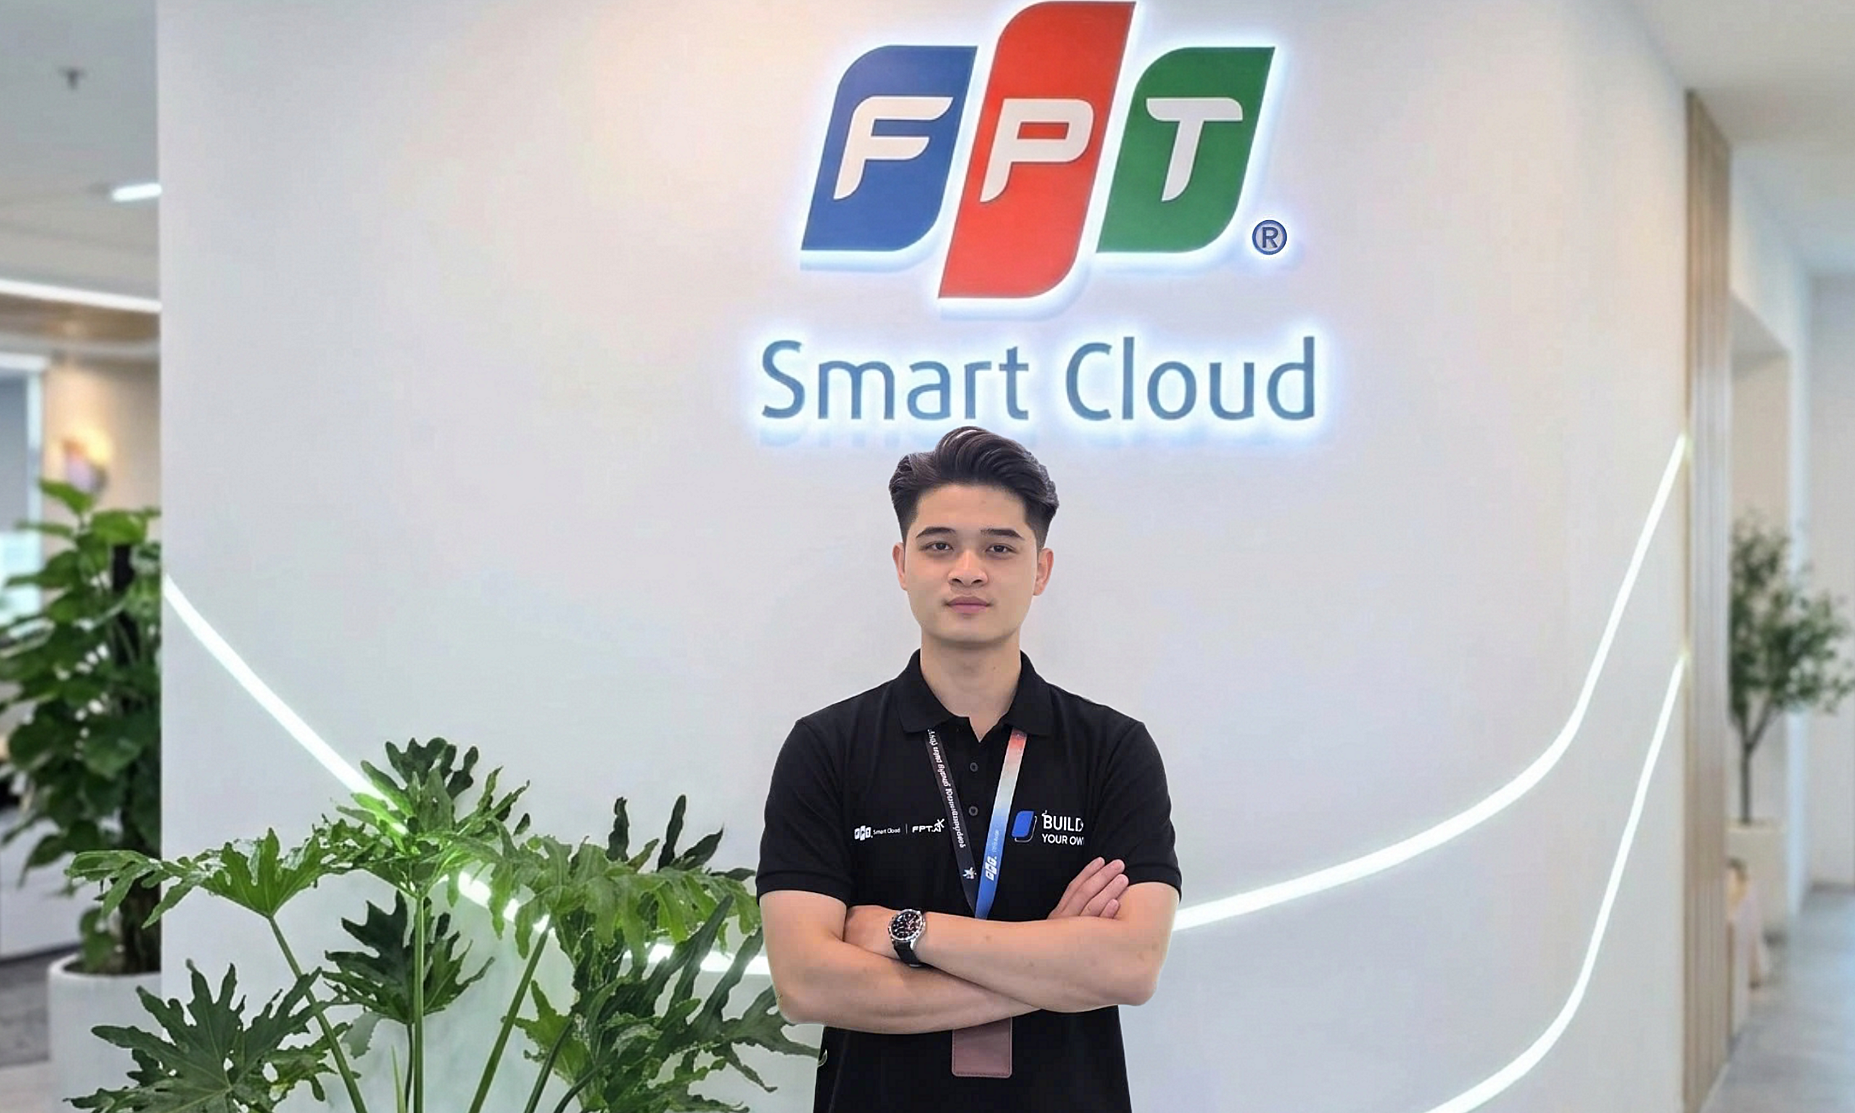 |
| Lê Đức Khiêm, phòng Bảo mật Chủ động, FPT Smart Cloud. |
Anh Đặng Hải Sơn, Trưởng phòng Bảo mật Chủ động, cho biết điều khiến anh đánh giá cao Khiêm không chỉ là nền tảng và khả năng tự học. Trong các dự án thực tế, kỹ sư trẻ luôn kiểm chứng chắc chắn trước khi báo cáo lỗ hổng, đánh giá rủi ro trước khi thao tác trên hệ thống khách hàng và không vượt ra ngoài phạm vi được cho phép.
“Kỷ luật và sự cẩn trọng còn quan trọng hơn cả kỹ năng kỹ thuật”, anh Sơn chia sẻ. Lời dặn ấy trở nên đặc biệt quan trọng với một người làm công việc phải thường xuyên đứng ở phía bên kia của hàng rào bảo mật. Bởi trong môi trường thực tế, một thao tác đúng về mặt kỹ thuật nhưng sai về phạm vi có thể gây ra hậu quả không mong muốn.
Phòng Bảo mật Chủ động nơi Khiêm làm việc cũng là đội ngũ có thành tích đáng chú ý trên sân chơi quốc tế, từng lọt Top 18 toàn cầu tại Microsoft Zero Day Quest 2026, Top 10 toàn cầu tại Microsoft Zero Day Quest 2025 và đứng thứ 8 trên bảng xếp hạng thường niên Azure 2025 của Microsoft MSRC. Trong môi trường ấy, những gì Khiêm từng luyện trên các phòng lab được đặt vào những bài toán thực tế hơn, nơi mỗi quyết định đều phải được cân nhắc.
Điểm dừng quan trọng hơn điểm yếu
Sự xuất hiện của Generative AI đang khiến công việc của chuyên gia kiểm thử xâm nhập thay đổi. AI có thể hỗ trợ thu thập thông tin, xây dựng giả thuyết tấn công và tự động hóa một số bước kiểm thử. Nhưng theo Khiêm, công cụ càng mạnh thì người sử dụng càng phải tỉnh táo.
AI có thể nhận diện nhầm, tạo ra cảnh báo giả hoặc đề xuất hướng khai thác không khả thi vì không hiểu đầy đủ bối cảnh hạ tầng. Vì vậy, AI có thể giúp người làm bảo mật đi nhanh hơn, nhưng không thể thay con người kiểm chứng kết quả và chịu trách nhiệm cho quyết định cuối cùng.
Đó cũng là lý do Khiêm cho rằng thách thức lớn nhất của nghề không nằm ở việc tìm ra một lỗ hổng. “Thách thức của Red Team, nghề Pentest hay hacker mũ trắng không phải là tìm ra điểm yếu, mà là biết điểm dừng”, Khiêm nói.
Một cuộc kiểm thử có thể sử dụng nhiều kỹ thuật, nhưng mọi thao tác đều phải nằm trong giới hạn được phép và được cân nhắc về tác động. Bởi phía sau một hệ thống không chỉ là những dòng mã hay máy chủ, mà còn là dữ liệu và dịch vụ đang vận hành.
Với Khiêm, những chứng chỉ quốc tế có thể ghi nhận một chặng đường học tập, nhưng chưa phải thước đo cuối cùng của một người làm bảo mật. Sau cùng, điều giữ một “hacker mũ trắng” đi đúng hướng lại là khả năng tự kiểm soát mình. Biết cách tìm đường vào một hệ thống là kỹ năng. Biết khi nào không được bước tiếp mới là bản lĩnh của người làm nghề.
Lê Dưa

Ý kiến
()